Destaque · 22 de setembro de 2026
Quem guardava o dado das vítimas foi invadido. O dado continua lá
A ShinyHunters derrubou o site de vazamento da Clop, afirma ter copiado código, logs e as chaves privadas do serviço onion, e passou a extorquir o próprio grupo de ransomware. Para quem foi vítima da Clop em 2025, a pergunta não é quem ganha a briga. É onde o dado está agora.
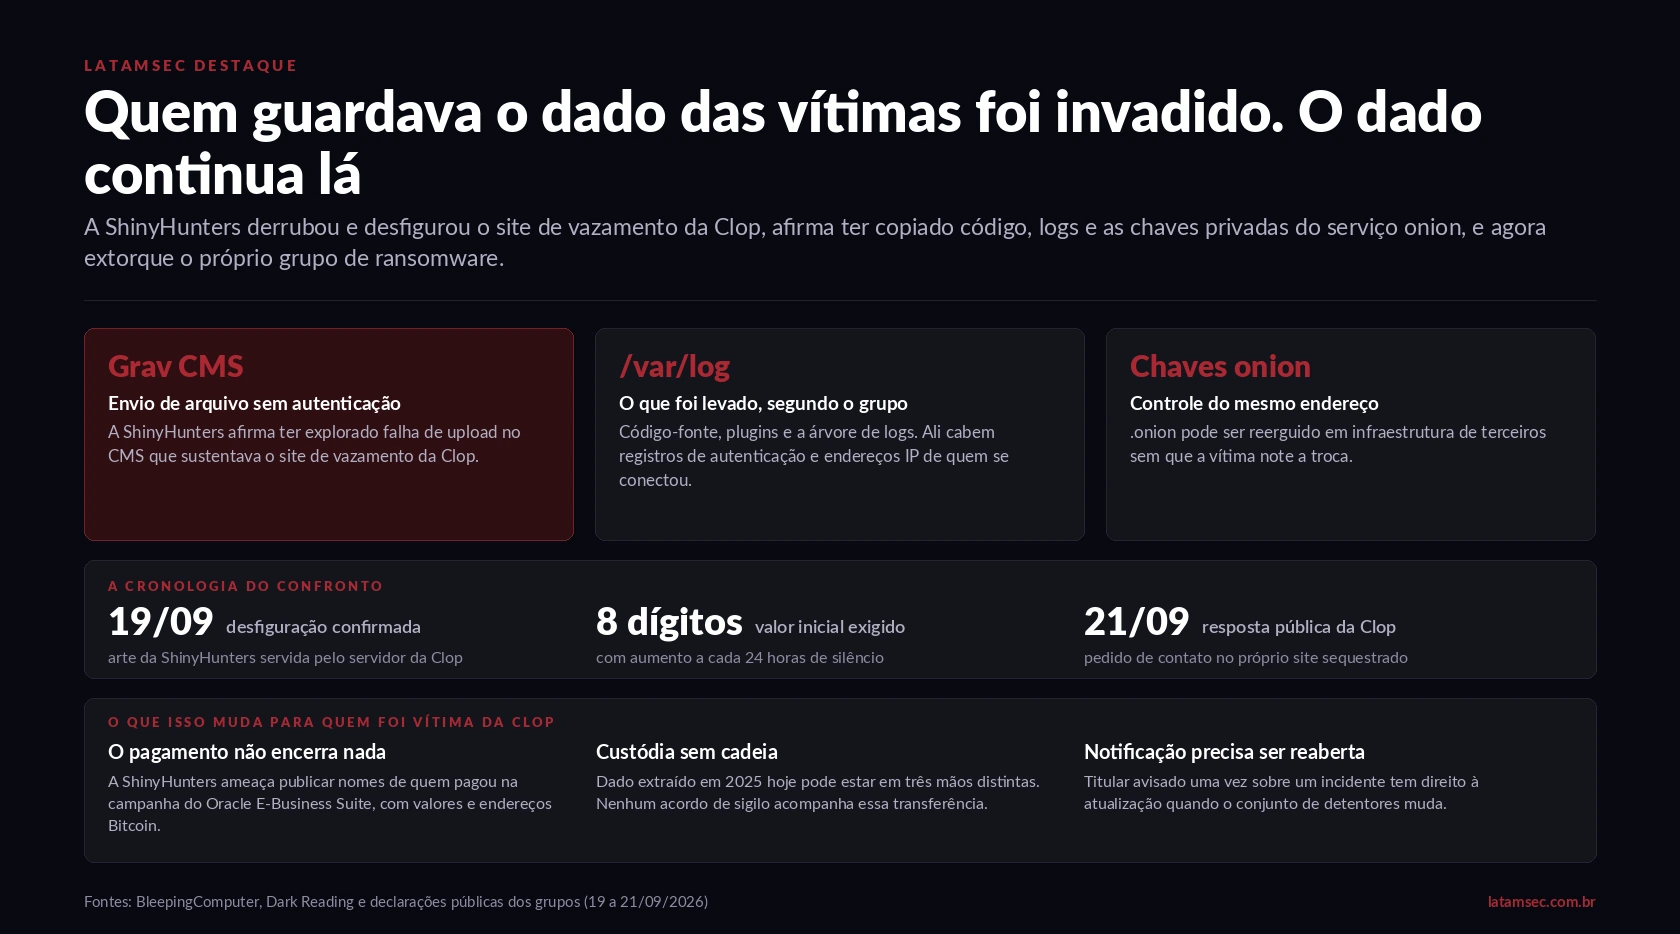
O que aconteceu: na noite de sexta-feira, 18 de setembro, a ShinyHunters explorou o que descreve como falha de envio de arquivo sem autenticação no Grav CMS que sustentava o site de vazamento da Clop e subiu um arquivo de texto no servidor. Horas depois o site na rede Tor estava desfigurado, com a arte do grupo e a mensagem de que a infraestrutura havia sido comprometida. O BleepingComputer confirmou de forma independente o arquivo enviado e a desfiguração. A ShinyHunters afirma ter obtido acesso total ao servidor e levado código-fonte, plugins do Grav, a árvore de /var/log e as chaves privadas do serviço onion — essas afirmações não foram verificadas de forma independente. O grupo então adicionou a Clop ao próprio site de vazamento, exigiu pagamento de oito dígitos com aumento a cada 24 horas de silêncio, pediu desculpas públicas e ameaçou divulgar nomes, valores e endereços Bitcoin de organizações que teriam pago durante a campanha do Oracle E-Business Suite. Em 21 de setembro a Clop respondeu publicamente, no próprio site sequestrado, pedindo contato. A ShinyHunters recusou.
A parte fácil de escrever sobre este caso é a briga. Dois grupos criminosos se acusam mutuamente de roubo de exploit, um deles alega ameaça de morte por mensagem traduzida do russo, e a história tem arte de Pokémon servida por um servidor de ransomware. Rende parágrafo.
A parte que importa é outra, e ela não tem nada de pitoresco: a organização que foi vítima da Clop em 2025 acordou nesta semana com o seu dado sob custódia de um terceiro que ela nunca negociou.
O que significa "pagar e encerrar", depois disto
Quando uma empresa paga em um caso de extorsão por dado, o que ela compra é uma promessa. Não há escrow, não há verificação, não há mecanismo de cumprimento. A decisão de pagar é sempre uma aposta sobre a reputação operacional do grupo — o raciocínio de que um operador que descumpre acordo perde clientela futura.
Esse raciocínio tem um pressuposto que este caso derruba: o de que o grupo com quem se negociou continua sendo o único detentor do material. A promessa de apagar o dado, mesmo cumprida de boa-fé, não alcança a cópia que saiu do servidor sem o conhecimento de quem prometeu.
A ameaça específica da ShinyHunters torna isso concreto. Publicar nomes de quem pagou, com valores e endereços Bitcoin, atinge exatamente as organizações que consideraram o assunto resolvido. Muitas delas provavelmente nunca notificaram titulares nem reguladores, justamente porque pagaram para que o incidente não se tornasse público.
A cadeia de custódia que não existe
Vale mapear o caminho do dado de uma vítima da campanha do Oracle E-Business Suite. Ele foi extraído do ambiente da organização em 2025, mediante exploração de vulnerabilidades no produto, entre elas uma falha de dia zero catalogada como CVE-2025-61882. Foi para servidor sob controle da Clop. Em setembro de 2026, segundo a ShinyHunters, foi copiado junto com o resto do conteúdo do servidor comprometido.
Três detentores, nenhuma transferência documentada, nenhum acordo de confidencialidade em nenhuma etapa. E, se as chaves privadas do onion realmente foram obtidas, um quarto cenário se abre: o mesmo endereço .onion que aparece em relatórios de inteligência, em notificações a reguladores e em relatórios de resposta a incidentes pode passar a ser servido por infraestrutura de outro grupo, sem que nada mude na URL.
Quem consome indicador de comprometimento por endereço de site de vazamento deveria tratar essa possibilidade como concreta a partir de agora.
A origem do desentendimento diz algo sobre o mercado
| Momento | O que houve |
|---|---|
| Outubro de 2025 | Clop explora vulnerabilidades no Oracle E-Business Suite, entre elas a CVE-2025-61882, em campanha de roubo de dados para extorsão. |
| Período seguinte | Atores que se identificam como Scattered Lapsus$ Hunters, incluindo a ShinyHunters, publicam prova de conceito que a Oracle depois confirmou corresponder ao exploit usado nos ataques. A ShinyHunters afirma que o exploit era originalmente seu. |
| 18 e 19/09/2026 | Envio de arquivo ao servidor da Clop e desfiguração completa do site de vazamento. |
| 19 a 21/09/2026 | Clop é adicionada ao site de vazamento da ShinyHunters. Exigência inicial de oito dígitos, com aumento diário. Clop pede contato publicamente; a ShinyHunters recusa. |
A disputa é sobre propriedade de exploit. Isso descreve um mercado em que a ferramenta de intrusão é ativo negociável, com noção de posse, e em que a apropriação indevida gera retaliação. É um mercado, com concorrência, conflito e custo de reputação — e com as mesmas falhas de segurança que qualquer outro operador de site: o Grav CMS da Clop caiu por envio de arquivo sem autenticação, que é uma classe de falha de primeira semana de curso.
O que muda para quem opera no Brasil
- Incidente antigo pode precisar de nova notificação. A LGPD exige comunicação ao titular e à ANPD quando o incidente pode gerar risco relevante. Uma mudança no conjunto de detentores do dado altera o risco. Quem notificou uma vez em 2025 tem um problema novo para avaliar em 2026.
- Quem pagou está em posição pior do que imagina. Se a ameaça de divulgar nomes e valores se concretizar, a exposição deixa de ser o dado vazado e passa a ser a decisão de pagar — com implicação de compliance, de governança e, em setor regulado, de supervisão.
- Indicador por endereço onion perdeu confiabilidade. Regra de detecção, bloqueio e monitoramento de marca apoiada no endereço do site de vazamento da Clop deveria ser revista, pela possibilidade de controle por terceiro.
- A resposta a incidente precisa registrar o que saiu, não só o que entrou. Organização que não sabe exatamente qual conjunto de registros foi extraído em 2025 não consegue avaliar hoje o que a mudança de custódia significa. Esse levantamento não fica mais fácil com o tempo.
Leitura LATAMSEC
Três perguntas, na ordem em que fazem diferença.
Para o jurídico e o encarregado de dados: houve incidente com extração de dados nos últimos vinte e quatro meses em que a organização tratou o caso como encerrado por acordo com o operador? Se houve, o pressuposto que sustentava esse encerramento precisa ser reavaliado por escrito.
Para o time de inteligência: quais regras, listas e painéis dependem do endereço de um site de vazamento específico? Vale marcar essas fontes como de confiança reduzida até que a questão das chaves privadas se esclareça.
Para o conselho: qual é a política da organização sobre pagamento em caso de extorsão por dado, e ela foi escrita antes ou depois de ficar evidente que o pagamento não controla a distribuição do material? A resposta define o que se negocia no próximo caso, e o próximo caso não avisa.
Outros sinais do dia
Credenciais de aplicativos de terceiros foram comprometidas e usadas para injetar script em lojas. O lojista responde pelo dado do cliente mesmo sem ter sido invadido.
Aviso conjunto de autoridades aponta mais de US$ 10,7 milhões em criptomoeda transferidos entre dezembro de 2025 e julho de 2026.
Uma única extensão atinge assistentes de diferentes fabricantes. A técnica rendeu duas CVEs e mais de US$ 20 mil em recompensas.
O relatório amplia o registro público de desalinhamento em operação real, que é a base de evidência que falta para desenhar controle de agente.
Fontes e aprofundamento
- BleepingComputer · ShinyHunters hacks Clop leak site, threatens to extort ransomware gang, com a confirmação independente da desfiguração e as declarações dos dois grupos.
- Dark Reading · ShinyHunters Hacked Clop. Now What About Clop’s Victims?, com a leitura de consequência para as organizações atingidas na campanha anterior.
- CISA · Known Exploited Vulnerabilities Catalog — CVE-2025-61882, registro da falha de dia zero no Oracle E-Business Suite usada na campanha de 2025.
- Getgrav · Grav CMS, projeto do gerenciador de conteúdo apontado como porta de entrada no servidor comprometido.